
Пробив при доставчик доведе до фишинг имейли от името на Trezor
Компанията съобщи, че е свалила използвания домейн; измамните писма подканват получателите към онлайн проверка на портфейла.
Trezor съобщи на 9 септември 2026 г. за пробив при външен доставчик на имейл услуги, свързан с изпращането на измамни съобщения от името на производителя на хардуерни портфейли. В официалното си предупреждение в X компанията определя имейла „Critical Security Alert: STM32 Entropy Vulnerability“ като фишинг и призовава получателите да не отварят линковете в него.
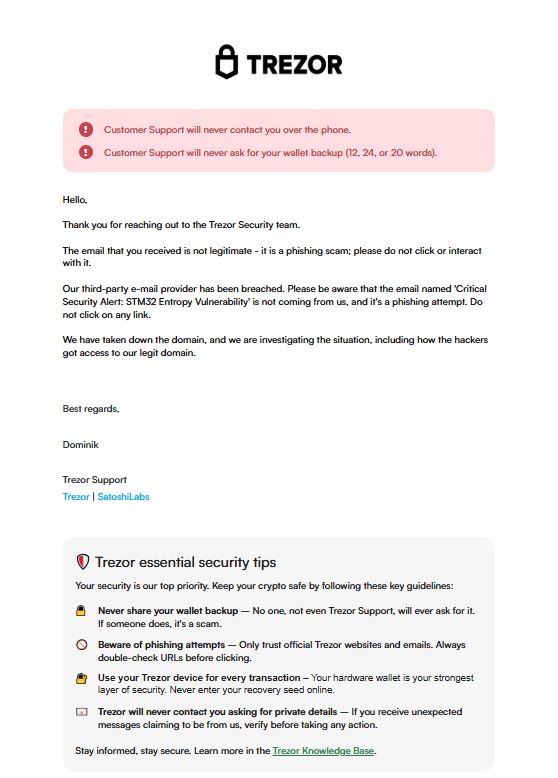
Trezor посочва, че е свалила използвания домейн и разследва случилото се, включително как нападателите са получили достъп до легитимния ѝ домейн. В изявлението не са назовани доставчикът, броят на получателите или конкретният механизъм на пробива. Съобщението не установява реална уязвимост в устройствата, каквато се твърди в измамния имейл.
Cryptoria.bg също получи такова съобщение на служебната си поща и изпрати сигнал до Trezor. В писмен отговор до редакцията, подписан от Dominik от Trezor Support, компанията потвърди: „Имейлът, който сте получили, не е легитимен — това е фишинг измама“ (превод от английски).
Екипът призова да не се отварят линковете и да не се взаимодейства с писмото. Отговорът потвърждава и публичното съобщение за пробив при външния имейл доставчик и продължаващо разследване.
Фалшивото предупреждение за STM32
Имейлът използва техническото наименование STM32 и твърдение за проблем с ентропията, за да представи измамата като спешна проверка на сигурността. В получения от Cryptoria.bg вариант потребителят е насочван към онлайн „entropy check“ и „xPub verification“. Тези формулировки са част от примамката и не представляват официална инструкция за поддръжка на портфейла.
Писмото включва и предупреждение да не се споделя възстановяващата фраза, но едновременно приканва получателя да отвори онлайн инструмент за „проверка“. Присъствието на привидно правилни съвети за сигурност не прави съобщението легитимно.
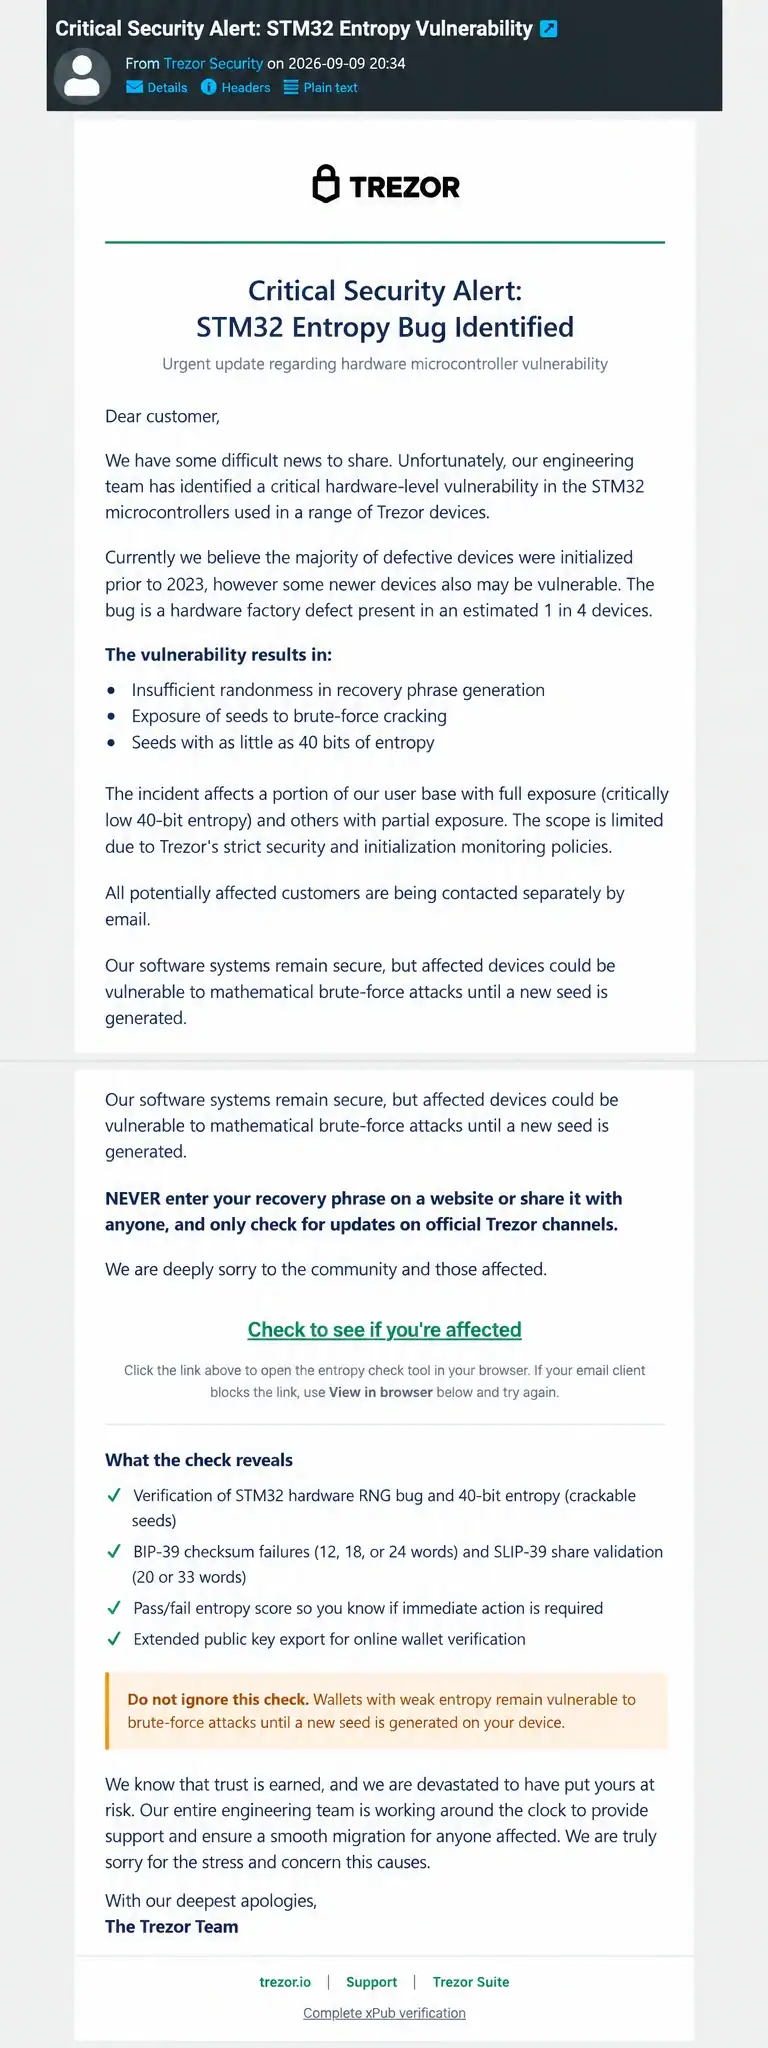
Споменаването на xPub изисква отделно разграничение. Това е разширен публичен ключ, който сам по себе си не позволява харчене на средствата. Според документацията на Trezor за xPub споделянето му може да разкрие адреси, наличности и история на трансакциите в съответния акаунт. Затова подобна „проверка“ може да застраши поверителността дори без непосредствено искане за частен ключ.
Възстановяващата фраза има друга функция: тя служи за възстановяване на достъпа до портфейла. Предаването ѝ на измамник може да му позволи да поеме контрол над средствата. Сигурността на самото устройство не отменя този риск.
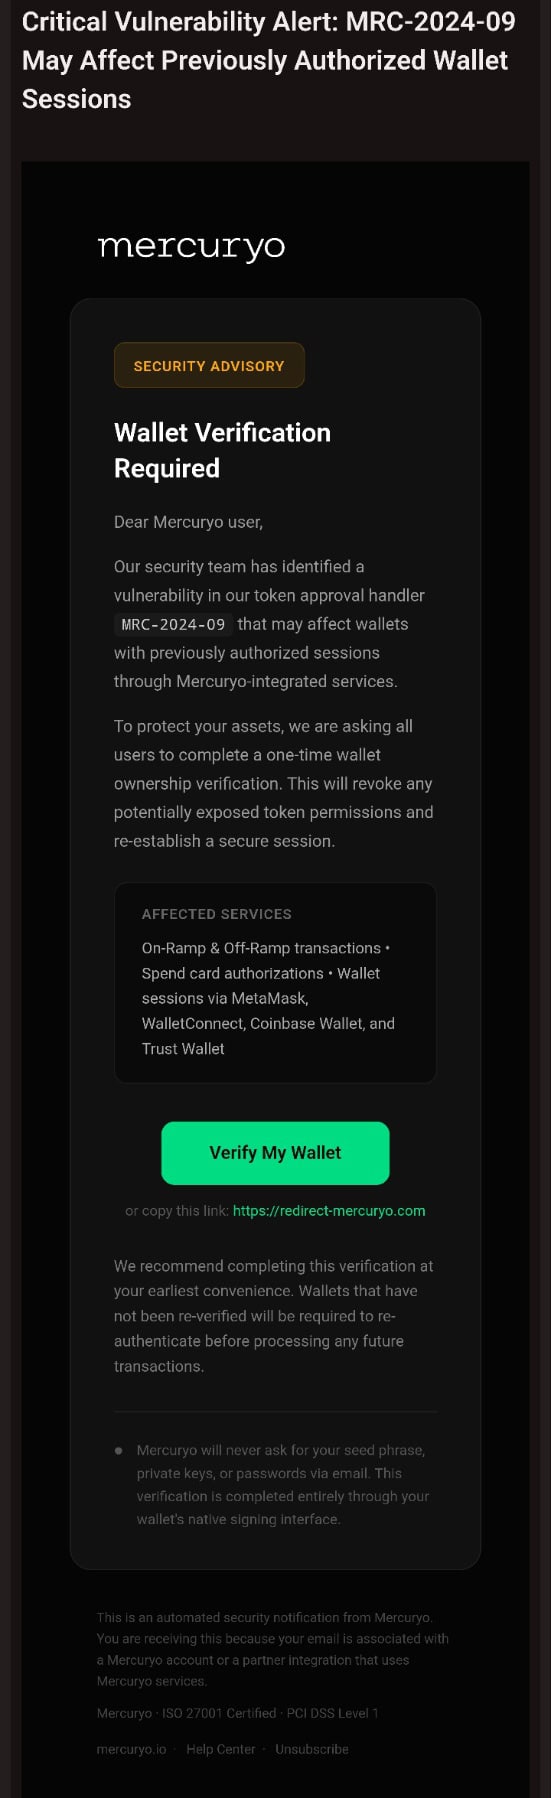
Отделно наш читател се свърза с нас и ни уведоми, че е получил сходен фишинг имейл, представящ се за Mercuryo, с бутон „Verify My Wallet“. Няма потвърдена връзка между двата случая. Приликата в призива за „проверка на портфейла“ не доказва общи извършители или компрометирани системи на Mercuryo.
За получателите практическите действия трябва да бъдат ясни и да следват указанията на Trezor срещу фишинг:
- Не отваряйте линковете и не изпълнявайте проверки на портфейла през получения имейл.
- Никога не въвеждайте възстановяващата си фраза в сайт, отворен от подобно съобщение, и не я изпращайте на „поддръжка“.
- Не подписвайте непознати заявки и не потвърждавайте действия, които не сте започнали самостоятелно.
- Проверявайте предупрежденията през самостоятелно отворения официален сайт и вече инсталираното официално приложение Trezor Suite.
Поредно предупреждение след пробива при ShipMonk
Новият случай идва след изтичането на клиентски данни при доставчик на Trezor, за което компанията съобщи през август. Тогава пробивът беше при логистичния партньор ShipMonk и първоначално засягаше 13 689 клиенти.
В актуализацията от 4 септември Trezor добави приблизително 67 000 клиенти от САЩ, включително поръчки от ноември 2019 г. до август 2021 г. Компанията посочва общо 80 689 засегнати и съобщава, че данни са останали при доставчика въпреки получени писмени уверения за изтриването им.
Августовското съобщение и септемврийската актуализация описват един и същ пробив с разширен установен обхват. Те не доказват два отделни инцидента. Няма и потвърждение, че данните от ShipMonk са използвани в настоящата имейл кампания.
За ShipMonk Trezor изрично заявява, че системите и устройствата ѝ не са засегнати. Изявлението от 9 септември съобщава за пробив при имейл доставчик и продължаващо разследване; то не съдържа отделно потвърждение за състоянието на устройствата, частните ключове и резервните копия.
При Биткойн портфейла защитата на ключовете и защитата на клиентските данни са различни задачи. Външен доставчик може да се превърне във входна точка за измама, която използва доверието в производителя, за да предизвика опасно действие от самия притежател.
Източници:
1.Trezor — предупреждение за пробива при имейл доставчика, 9 септември 2026 г.
2. Trezor — инцидентът при ShipMonk, актуализиран на 4 септември 2026 г.
3. Trezor — фишинг атаки и защитни действия
4. Trezor — предназначение и рискове при споделяне на xPub
5. Редакционна информация: имейлът, получен от Cryptoria.bg, подаденият сигнал до Trezor и отделният случай с имейл от името на Mercuryo.