
Крипто измами: видове, разпознаване и защита
Научете как да разпознавате основните крипто измами, да ограничите риска и да реагирате при загуба на средства.
Крипто измамите използват заблуда, за да получат пари, достъп до портфейл или разрешение за прехвърляне на активи. Те могат да започнат с инвестиционно предложение, фалшива поддръжка, обещана награда или наглед обикновено запознанство. Общият проблем е разминаването между обещаното и действието, което човек действително извършва.
Най-полезната първа проверка е какво точно се иска: превод, тайна информация или цифров подпис. При вече извършено действие защитата зависи от неговия вид. Смяна на парола, отмяна на разрешение за токени и преместване към нов портфейл решават различни проблеми.
Съмнителното предложение не изисква незабавен отговор. Ако вече има загуба или разкрит достъп, първата задача е да се ограничи следващата щета. Обещанията за сигурно връщане на средствата също трябва да бъдат проверявани.
Бърза схема за решение
- Вече изпратихте средства, разкрихте тайна или подписахте нещо съмнително? Ако да, прекратете контакта и преминете към действията според случилото се. Ако не, продължете с втората проверка.
- Искат тайните думи за възстановяване на портфейла (seed фраза), частен ключ, код за вход или отдалечен достъп? Спрете действието. Потърсете услугата по независимо установен канал, без да използвате изпратените контакти.
- Искат подпис или плащане? При подпис установете какво разрешава; при плащане — кой получава средствата и срещу какво. Ако не можете да проверите тези условия, не продължавайте. Липсата на очевиден предупредителен признак не е удостоверение за безопасност.
Отдалечен достъп означава да позволите на друг човек да вижда или управлява устройството ви чрез приложение. Така той може да наблюдава действията ви, да използва вече отворени акаунти или да ви подведе да потвърдите операция.
Как работят крипто измамите
Измамата обикновено създава причина човек да пренебрегне собствените си проверки: възможност за печалба, страх от блокирана сметка, доверие в познато лице или желание да помогне. Социалното инженерство е манипулиране на поведението чрез подобни мотиви. Не е необходимо нападателят да разбива криптографската защита, ако успее да получи доброволен превод или опасно разрешение.
Американската FTC описва инвестиционни, имитационни, трудови и други измами, при които криптовалутата служи като примамка или платежно средство. Следователно няма един универсален сценарий, разпознаваем само по обещанието за висока доходност.
Полезно е да се разделят три елемента: как е установен контактът, какво се твърди и какво се иска да направите. Профилът може да изглежда достоверен, но исканото действие да няма разумна връзка с обявената цел. За проверка на публична транзакция например не е необходима seed фраза.
Биткойн позволява притежание и прехвърляне без разрешение от централен администратор. Това увеличава отговорността при управление на ключовете и избор на получател. Измама, при която някой получава BTC чрез заблуда, сама по себе си не доказва пробив в Биткойн протокола. Също така загуба от пазарен спад не доказва измама: трябва да се разгледат конкретните действия, обещания и доказателства.
Основни видове крипто измами
Имената описват различни части от атаката и могат да се припокриват. Фалшива награда например може да доведе до фишинг сайт, който от своя страна иска опасно разрешение за токени.
- Фишинг и фалшива поддръжка. Нападателят имитира сайт, приложение или служител, за да получи данни за достъп, тайни или плащане. Предлогът често е спешна проверка, възстановяване или актуализация.
- Инвестиционни измами. Средства се изпращат към привидна платформа или посредник, а показаните резултати не отразяват действителна инвестиция. При схемите чрез доверие, включително romance scam и pig butchering, предложението идва след постепенно изградена лична връзка.
- Понци и пирамидални схеми. При Понци плащанията към по-ранни участници се финансират с новопостъпили средства. При пирамидалните модели централният стимул е привличането на нови платци. Двете понятия не са взаимозаменяеми.
- Измами с подписи и разрешения. Потребителят потвърждава операция, която дава на друг адрес или договор право върху активи. Wallet drainer обозначава средство за източване; кражбата на seed фраза е различен път към достъпа.
- Измами с токени и проекти. Подвеждаща предварителна продажба, имитация на токен или злоупотреба с контрола върху проект могат да оставят купувача с непродаваем или обезценен актив.
- Pump and Dump. Организирано подвеждане на участници създава търсене, срещу което организаторите продават позициите си.
- Фалшиви награди, работа и възстановяване. Обещаният резултат е различен, но условието е ново плащане, разкриване на достъп или подписване на опасна операция.
При измамите с онлайн задачи „работодателят“ може да поиска криптодепозит за отключване на следваща задача или на уж заработеното възнаграждение. Числата в интерфейса създават усещане за спечелени пари, без да доказват, че има средства за изплащане.
Самият канал не определя механизма. Фалшив сайт за вход принадлежи към кражбата на достъп; сайт с измислен инвестиционен баланс — към инвестиционната измама. Разпознаването на тази разлика насочва към правилната защита.
Предупредителни признаци преди загубата на средства
Правописните грешки и лошият дизайн са слаби филтри. Убедителен текст, познато лого и професионален разговор могат да прикриват същото опасно искане. По-полезно е да следите претенциите за авторитет, спешността, емоционалния натиск и изкуствено ограничения срок.
Следната матрица свързва наблюдаемия признак с конкретна проверка. Тя е редакционна система за ориентация, а не автоматичен тест, който удостоверява легитимност.
| Признак | Риск | Първа проверка |
|---|---|---|
| Seed фраза за „проверка“ | Достъп до ключовете | Не я въвеждайте и не я изпращайте. |
| Подпис за „получаване на награда“ | Разрешение за разходване или друга опасна операция | Проверете действието, договора, актива и обхвата. |
| Нова вноска за отключване на теглене | Допълнителна загуба | Спрете преводите; проверете искането независимо. |
| Гарантирана висока доходност | Подвеждаща инвестиция | Потърсете доказуем източник на приходи и описани рискове. |
| Натиск да действате веднага | Пропускане на проверките | Прекъснете разговора и проверете извън него. |
| Искане за отдалечен достъп | Контрол над устройство и сесии | Не предоставяйте достъп на непроверен събеседник. |
| Координиран час за покупка | Участие в пазарна манипулация | Не следвайте груповия сигнал за покупка. |
| Непоискано предложение за връщане на загуби | Повторна измама | Проверете самоличността и правомощията без изпратените линкове. |
Проверка през втори канал има смисъл само ако той е независим. Телефонът в съмнителното съобщение, профилът, препоръчан от същия човек, и линкът към „лиценза“ му могат да са части от една конструкция. Потърсете организацията самостоятелно и сравнете точния домейн, юридическо име и услугата, за която се твърди разрешение.
Пример: познато име в различен адрес
Да приемем, че провереният адрес на измислена услуга е wallet.example. Получавате съобщение с адрес wallet.example.login-check.example. Началото изглежда познато, но вторият адрес е поддомейн на login-check.example, а не на wallet.example. Тук имената са учебни примери, не сайтове за посещаване.
Проверката е да сравните целия адрес в адресната лента с вече установения адрес на услугата. Отворете запазената си отметка или провереното приложение и потърсете същото известие там. Не използвайте бутона „Свържете се с поддръжката“ в съмнителната страница като независима проверка.
Същата логика важи за „лиценз“, показан като снимка. Потърсете юридическото лице в регистъра на съответния регулатор и сравнете името, домейна и обхвата на разрешената услуга. Съвпадение само на търговското име не е достатъчно, а липсата на предупреждение не е одобрение.
Рискове при портфейли, подписи и разрешения
Seed фраза и парола не са една и съща защита
Seed фразата е последователност от тайни думи, чрез които се възстановяват ключовете за свързаните с нея акаунти. Частният ключ позволява подписване за съответния адрес; затова споделянето му също може да даде контрол на друг човек. Паролата или PIN кодът обичайно защитават локалния достъп до конкретно приложение или устройство. Ако нападателят вече разполага с необходимата тайна за възстановяване, промяна на локалната парола не отнема копието му.
Не споделяйте seed фраза или частен ключ с „поддръжка“, проверяващ сайт или човек, обещаващ възстановяване. Легитимното възстановяване в собствен портфейл е отделна процедура и започва по ваша инициатива в проверена среда.
Хардуерното устройство също не превръща всяко потвърждение в безопасно. Запазването на ключа извън компютъра и разбирането на подписваната операция са различни задачи. За основите на управлението на ключове и резервни копия използвайте раздела сигурност и self-custody.
Разрешение за токени не означава разкрит частен ключ
При стандартни ERC-20 токени approve е операция за предоставяне на разрешение: определен адрес може да разходва до зададено количество от конкретния токен. Нападател може да използва такова разрешение, без да знае seed фразата. Правото е свързано с токена, получателя на разрешението и съответната мрежа; не означава автоматично достъп до всички активи навсякъде.
Проверявайте какво разрешавате, на кого и до какъв лимит. Надписът върху бутона в сайта не определя действието на договора. „Получаване“ може да е само интерфейсният текст, докато портфейлът показва разрешение за разходване.
Пример: „получаване“ на награда с право за разходване
Измислен сайт обещава 50 единици от токен X. При натискане на „Получаване“ портфейлът показва искане непознат адрес да разходва токен Y с неограничен лимит. Предложението и действието вече не съвпадат: вместо просто да получите X, разрешавате достъп до Y.
Прочетете полетата в искането едно по едно:
- Мрежа: къде ще важи операцията.
- Токен и адрес на договора му: кой точно актив е засегнат; символът сам по себе си не е уникален.
- Адрес с право на разходване, често означен като spender: кой получава разрешението. Това не е непременно адресът на самия токен.
- Лимит: до какво количество се отнася правото. Неограниченият лимит не е ограничение до стойността на обещаната награда.
И разрешението, и високият лимит могат да имат легитимна употреба. В примера проблемът е несъответствието с обещаното действие и непровереният адрес с достъп. Ако не можете да установите защо се иска това право и на кого го давате, откажете потвърждението.
Описаният модел се отнася до такива токени и договори, а не до всяко плащане с криптовалута. Обикновеният превод на BTC в Биткойн мрежата не създава ERC-20 разрешение. Затова съветът „отменете approvals“ не е универсална реакция при загуба на Биткойн и не трябва да замества установяването на реално извършеното действие.
Разкачването от сайта не отменя вече записаното разрешение. Когато е приложимо, правото се отнема с отделна операция в мрежата — отмяна, често означавана като revoke. Отмяната ограничава бъдещо използване на конкретното право; не връща вече прехвърлени токени. Ethereum.org — отмяна на достъп до токени.
Подпис без непосредствена такса също може да има последствия
Подписването на съобщение не е непременно безобидно влизане в сайт. Стандартът ERC-2612 например позволява чрез подписано съобщение да се предостави разрешение за токени, което друг участник подава към мрежата. Липсата на непосредствено платена от вас такса не показва, че подписът няма финансов ефект.
Не подписвайте неразбираемо съдържание за „синхронизация“, „верификация“ или награда. Проверявайте мрежата, адреса на договора, вида на действието, лимита и срока, когато са приложими. Обикновено влизане, разрешение за токени и делегиране на права могат да изискват различни мерки след инцидент. Не приемайте, че един бутон за отмяна обезсилва всяко възможно подписано съобщение.
Фалшиви инвестиции и платформи
Фалшивата платформа може да показва графики, сделки, поддръжка и растящ баланс. Нито един от тези интерфейсни елементи самостоятелно доказва, че зад числата има реална търговия или активи, които можете да изтеглите.
FBI описва сценарий, при който в началото измамниците позволяват малко теглене. Така укрепват доверието и насърчават по-голям депозит. При опит за значително изтегляне се появява условие за допълнителни „данъци“ или „такси“. Успешната малка транзакция доказва само, че конкретната сума е изплатена.
Илюстративен пример: човек внася 200 евро, получава обратно 30 евро и впоследствие превежда още 5000 евро. Първото изплащане не е независим одит на платформата. Ако операторът контролира и показвания баланс, и разрешаването на тегленията, той контролира доказателството, с което убеждава клиента.
Преди превод задайте конкретни въпроси: кое юридическо лице получава средствата, каква услуга предлага, как се формира резултатът и какви са условията за теглене. Поискайте условията писмено. Твърденията за „секретен алгоритъм“, доказана безрискова стратегия или специален достъп не заменят обяснение на риска и проверка на фактите.
Не смесвайте произволно поискан превод към нов адрес с нормална мрежова такса. При реална блокчейн операция таксата е част от нейното изпълнение; искане от непознат за отделно плащане, за да „освободи“ баланс, трябва да бъде проверено самостоятелно. Не всяко забавено теглене доказва измама, но новата вноска не е разумен метод да установите причината.
Понци схемата има по-конкретен механизъм: новите вноски финансират плащанията към по-ранни участници вместо заявената доходоносна дейност. Постоянната положителна доходност, неясният източник на приходи и пречките пред тегленето са основания за допълнителна проверка. Подробното разграничение е в материала какво е Понци схема.
Измами с токени и проекти
Съществуването на токен в блокчейн доказва съществуването на запис и код, а не истинността на бизнес обещанията около него. Име, символ и лого могат да бъдат копирани. Затова идентификацията изисква правилната мрежа и адреса на договора, установени от надежден източник.
При предварителна продажба проверката трябва да обхваща какво се продава, кой контролира получените средства и какви права действително получава купувачът. Обещан бъдещ продукт не е вече работещ продукт. Представянето на предполагаемо партньорство също не е потвърждение от другата страна.
При rug pull злоупотребата може да е свързана с изтегляне на ликвидност или с други контролни механизми, които оставят участниците без реалистичен изход. Това е различно от Понци модел и не се установява само по падаща цена. Конкретните разновидности са разгледани в материала за Rug Pull измами.
Преди покупка проверете четири неща:
- Кои твърдения са проверими извън материалите на самия проект?
- Кой контролира значими количества токени, ликвидност и административни права?
- Какво може да променя този контролиращ участник след покупката?
- Има ли условия, които възпрепятстват продажба или изтегляне?
Същата предпазливост важи за непоискани токени и NFT. Получаването им не е достатъчно основание да посещавате рекламирания сайт или да подписвате операция за „осребряване“. Наградата може да бъде примамката, а опасното действие — отделно предоставяне на разрешение. Не е необходимо да осребрявате всеки актив, който се появи в интерфейса.
Pump and Dump и пазарна манипулация
При Pump and Dump организаторите създават подвеждащо търсене чрез координация, слухове или рекламни твърдения, след което продават срещу привлечените купувачи. Групите могат да обявят предварително момент за покупка и да настояват участниците да реагират веднага.
Предупредителните признаци включват обратно броене до „сигнал“, призиви всички да купуват едновременно и обещания, че членовете ще излязат преди останалите. При подобна конструкция обещанието за обща печалба прикрива конфликт: за да продаде един участник на завишена цена, друг трябва да купи от него.
Това е и слабостта в идеята „знам, че е манипулация, но ще изляза навреме“. Организаторът може вече да притежава позиция и да започне продажби, докато групата още получава инструкции да купува. Видимата принадлежност към групата не доказва равен достъп до информация или еднакъв интерес.
Не всеки рязък ръст е Pump and Dump. Разграничението изисква доказателства за подвеждане и координирано поведение. Rug pull също не е синоним: там съществена може да е злоупотребата с контрола върху проекта или ликвидността.
При мемекойните оценката трябва да отчита спекулативния характер и конкретната структура на пазара. Самият етикет „мемекойн“ не доказва измама, както популярността не доказва надеждност. Практическата защита е отказът от манипулационната схема, а не търсенето на по-бърз вход в нея.
Как да се предпазим от крипто измами
Защитата работи по-добре като предварително установени правила. Решението дали да споделяте тайни или да давате отдалечен достъп не бива да се взема под натиска на конкретен разговор.
- Отворете услугата през предварително проверен адрес или приложение.
- Установете получателя независимо от съобщението, което ви подканя към действие.
- Сравнете целия адрес за получаване и правилната мрежа преди превод.
- Проверете действието и обхвата на всяко разрешение или подпис.
- Пазете seed фразата и частните ключове извън чатове, формуляри и споделени екрани.
- Използвайте уникални пароли и допълнителна защита на акаунтите, когато се поддържа.
- Не изпращайте нови средства, за да проверите дали съмнително обещание ще бъде изпълнено.
При преводи не избирайте получател само по съвпадение на началните и крайните знаци. Потвърждавайте целия адрес с получателя по надежден канал. Историята на транзакциите е справка за предходна активност; тя не замества независимо установеното платежно указание за конкретния превод.
Отделянето на значими резерви от адресите за експериментални приложения може да ограничи част от риска. То не обезсилва обща компрометирана seed фраза. Два акаунта, възстановими чрез една и съща тайна, не са независими спрямо кражбата на тази тайна.
При твърдение за партньорство потърсете потвърждение от посочения партньор. Публикация само в сайта на продавача не е независимо доказателство.
При запознаване с нова услуга полезната проверка е конкретна: „Какво право давам сега и какво би станало, ако отсрещната страна е злонамерена?“ Този въпрос показва възможната загуба по-ясно от общото впечатление, че сайтът изглежда професионално.
Какво да направим след измама
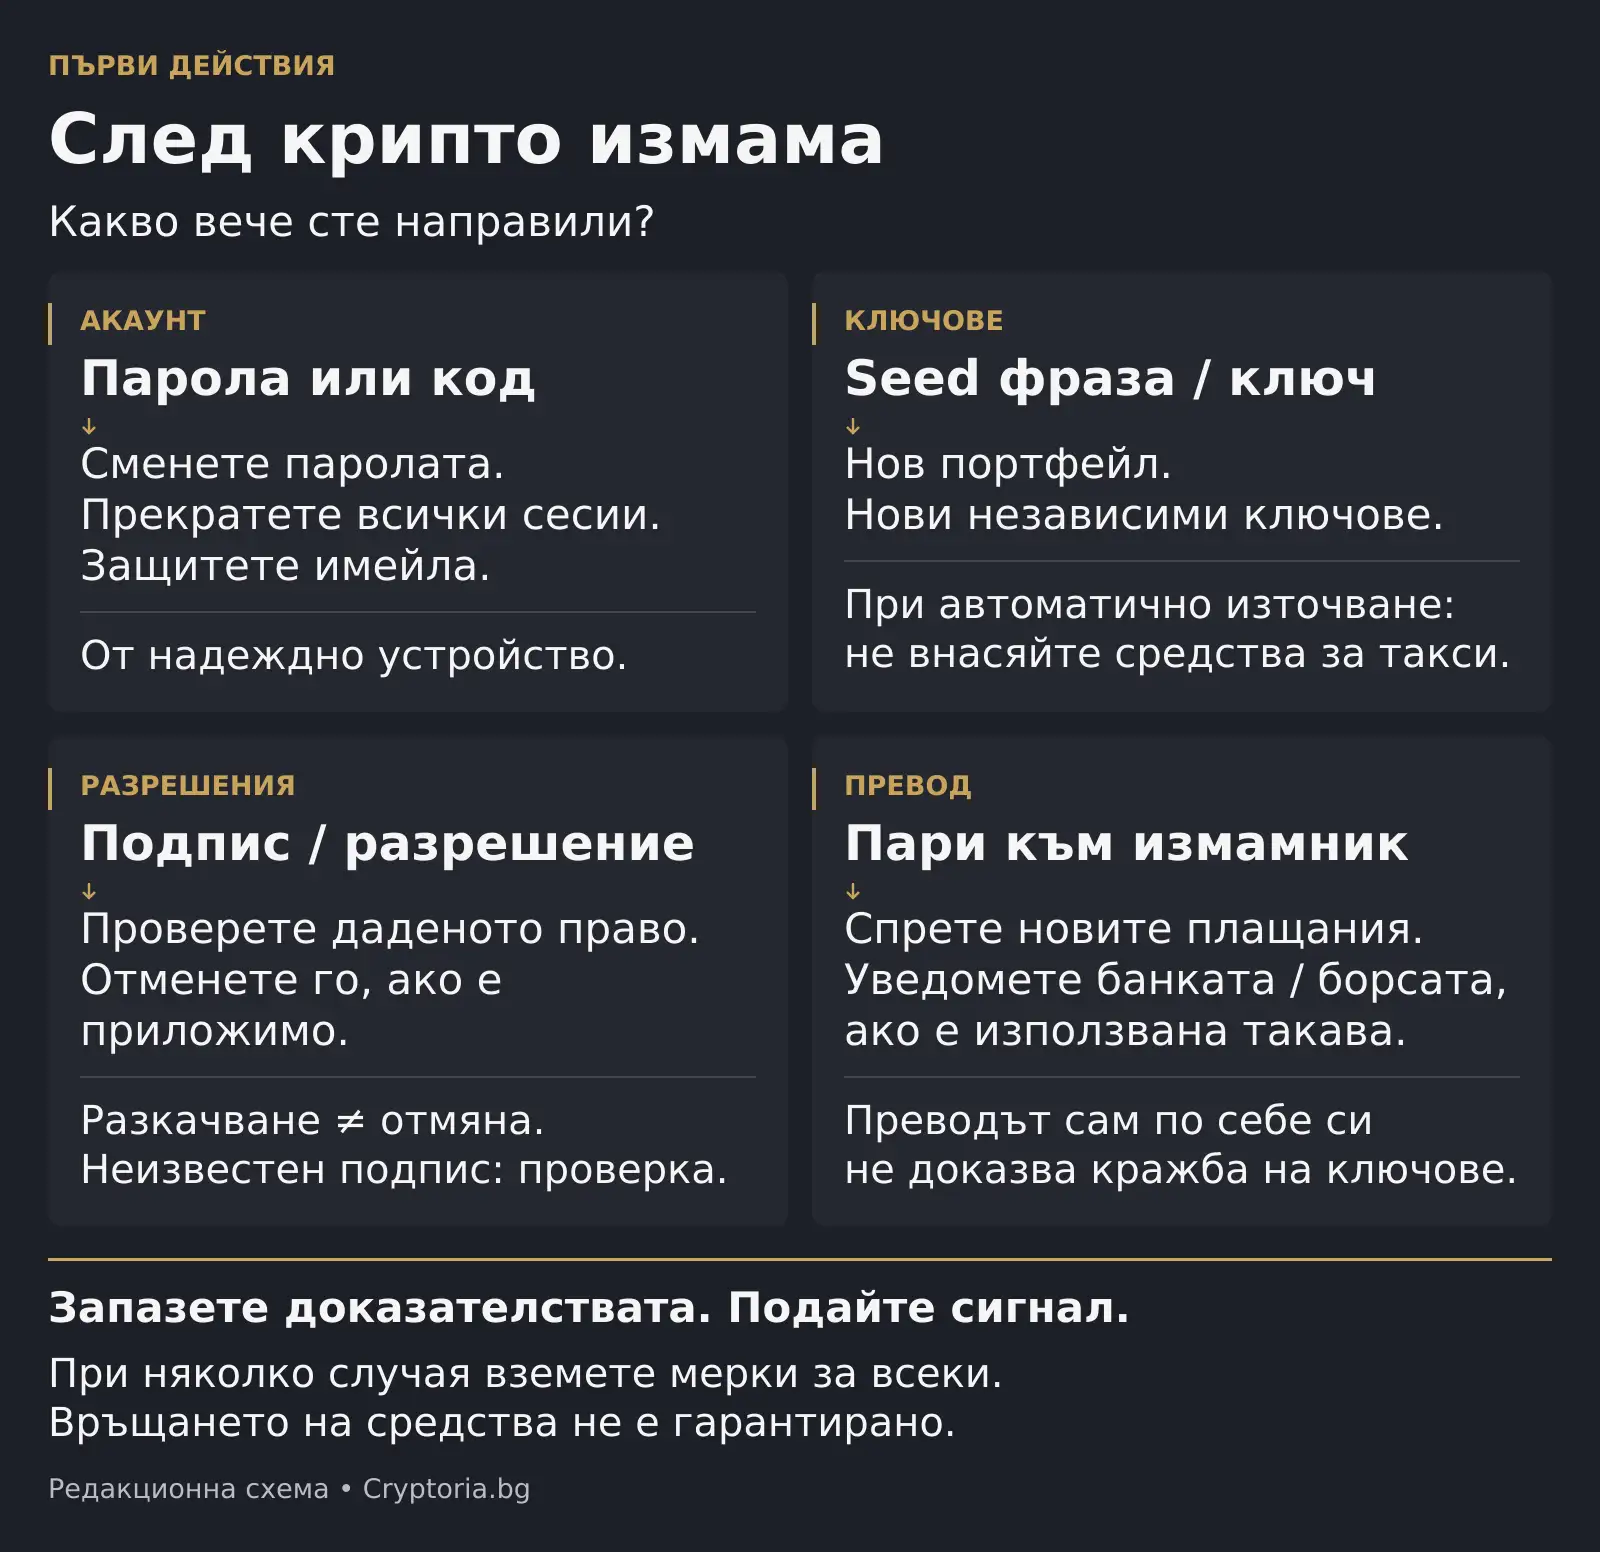
Източник: редакционна схема на Cryptoria по техническите и институционалните указания, цитирани в статията.
Схемата помага да изберете подходящата реакция. Случаите могат да се припокриват: ако сте разкрили и парола, и seed фраза, защитата само на акаунта не е достатъчна. Подробните действия и ограничения са описани по-долу.
Първо установете какво е компрометирано
Само сте отворили съмнителен линк. Затворете страницата и не продължавайте с изтегляния или подписване. Проверете дали сте въвели данни, инсталирали файл или дали браузърът е получил нови разрешения. Самото посещение не доказва кражба на средства, но изисква внимание към последвалите действия.
Свързали сте портфейл, но не сте подписвали или изпращали нищо. При стандартно свързване, което само споделя публичния адрес с приложението, не възниква автоматично право да се разходват токени. Прекратете връзката и проверете дали наред със свързването не сте потвърдили и друго искане: подпис, транзакция или разрешение. Разкачването не премахва права, дадени при предишни посещения.
Разкрили сте парола, код или достъп до акаунт. От надеждно устройство проверете и защитете свързания имейл, включително непознати правила за автоматично препращане. Сменете засегнатите пароли и прекратете всички активни сесии, а не само тази на текущото устройство. Прегледайте телефоните, адресите за възстановяване и двуфакторната защита. Ако паролата е използвана и другаде, сменете я и там. Тази последователност е разгледана в указанията на NCSC за компрометиран акаунт.
При подозрително инсталиран софтуер не въвеждайте новите си тайни на същото устройство, преди то да бъде проверено. Уведомете доставчика през официалното приложение или самостоятелно отворения му сайт. Не използвайте контакта от съобщението на предполагаемия „служител“.
Разкрили сте seed фраза или частен ключ. Приемете засегнатите ключове за компрометирани. За останалите средства е нужен нов портфейл с независимо създадени ключове в надеждна среда. Нов акаунт под същата разкрита seed фраза не решава проблема. Не въвеждайте новата фраза в сайт за „защита“ или „възстановяване“.
Преместването на останалите средства може да ограничи щетата, но при съмнение за автоматично източване не добавяйте средства за такси на сляпо: автоматизиран скрипт може веднага да ги открадне. Потърсете технически указания от доставчика на използвания портфейл през независимо установения му канал. Никой, който ви помага, не трябва да получава новите ви тайни.
Дали сте опасно разрешение или подпис. Първо установете вида на действието. При обикновено разрешение за токен проверете мрежата, токена, адреса с право на разходване и лимита. Използвайте проверения раздел за разрешения в портфейла или интерфейс, посочен в официалната му документация. Сравнете адресите; не избирайте само по познато име или лого.
Отмяната на записано в мрежата разрешение, наричано on-chain разрешение, обикновено изисква отделна транзакция и мрежова такса. След потвърждаването проверете резултата в същата мрежа: съответното право трябва да е премахнато или лимитът му да е нула. Самото натискане на бутон не доказва успешно изпълнение.
При неизвестен подпис, делегиране или подписано, но още непубликувано разрешение списъкът с активни права може да не показва целия риск. Проверете конкретното действие с поддръжката на доставчика през самостоятелно отвореното официално приложение или сайт. Няма обща „блокчейн поддръжка“, която да отмени всяка операция или да върне средствата. Ако са разкрити и ключовете, отмяната на едно разрешение не решава този отделен проблем.
Изпратили сте средства към измамник. Спрете следващите преводи и уведомете банката или борсата, през която са преминали средствата, ако има такава. Попитайте какви действия са възможни в конкретния случай. Самостоятелно изпратен превод не означава непременно, че ключовете ви са откраднати; проверете отделно дали е имало споделяне на данни или подписване на други операции.
Запазете доказателства и подайте сигнал
Не изтривайте разговора, преди да сте запазили копие. Подгответе кратка хронология и използвайте следните полета за подреждане на сигнала:
- Дата и час: кога е започнал контактът и кога са извършени действията; отбележете часовата зона, ако е известна.
- Сума и актив: какво е изпратено и колко.
- Мрежа: например Биткойн или Етериум; не посочвайте само името на токена.
- Адреси: изпращач и получател, когато са налични.
- Идентификатор на транзакцията: дългият код, често означен като transaction hash или TXID; потърсете го в детайлите на превода.
- Сайт и профили: точният адрес на страницата, потребителските имена, телефоните и имейлите.
- Кореспонденция: запазени съобщения, файлове и снимки на екрана, които показват обещанията и исканията.
- Какво се е случило: кратко описание как сте се свързали, какво е обещано и какво сте потвърдили или изпратили.
Не е необходимо всички полета да са налични, за да опишете случая. Ако преводът е през борса и не виждате публичен идентификатор, запазете номера на операцията от нея. Не дописвайте предположения като установени факти.
Пакетът с доказателства не трябва да съдържа seed фраза, частни ключове или действащи кодове за вход. Запазете оригиналите на кореспонденцията, но при публично споделяне скрийте личните данни. Не отваряйте повторно подозрителни файлове само за да направите по-добра снимка на екрана.
В България дирекция „Киберпрестъпност“ насочва пострадалите към най-близкото районно полицейско управление или подаване на сигнал на място в дирекцията при ГДБОП. Актуалната информация е на официалния сайт за киберпрестъпност. Не е необходимо да сте установили истинската самоличност на извършителя, за да опишете случилото се и наличните доказателства.
При проблем с финансова услуга може да е приложим и сигнал до компетентния регулатор. КФН публикува официални начини за подаване на жалби и сигнали. Регулаторната жалба и сигналът за престъпление имат различна функция; нито един от тях не е обещание за възстановяване.
Записът в блокчейн може да помогне за проследяване, но не дава автоматичен контрол над получателя. Възможният резултат зависи от конкретните средства, посредници, юрисдикции и действия на органите. Да виждате движението на средствата не означава, че можете да ги върнете.
Не допускайте повторна измама с обещано възстановяване
Пострадалият може да получи предложение от „разследващ“, „адвокат“ или „blockchain recovery експерт“, който уж вече е намерил средствата. Следват искания за аванс, такса, лични документи или ново подписване. Фиктивна фирма може да твърди, че работи с държавни органи, без да има такава връзка.
Разграничете установяването на движението на средствата от правото и техническата възможност те да бъдат върнати. Красиво оформен доклад с адреси не доказва последните две. Не плащайте на непознат, който ви е потърсил, само защото знае подробности за загубата ви; те може да са публични или получени от участник в първоначалната измама.
За подробни обяснения на отделните механизми използвайте образователния раздел за крипто измами. Текущите случаи и предупреждения са отделени в новините за крипто измами.
Контролът над дигиталните активи изисква разбиране на действието, което извършваме. Проверимият получател, ясното разрешение и възможността да спрем под натиск са по-надеждна основа от чуждото уверение, че ВСИЧКО е безопасно.
Източници:
1. FTC — как да разпознаваме измами с криптовалути
2. Ethereum.org — как се отменя достъпът до токени
3. FBI Internet Crime Complaint Center — инвестиционни измами
4. NCSC — възстановяване на компрометиран акаунт
5. Дирекция „Киберпрестъпност“ при ГДБОП — информация и подаване на сигнали
6. Комисия за финансов надзор — жалби и сигнали
7. ERC-20 — стандартът за токени и разрешенията за разходване
8. ERC-2612 — разрешения чрез подписано съобщение